
Нове оновлення «Дія.Підпис»: безпека та надійність цифрової ідентифікації
Основні зміни у «Дія.Підпис»
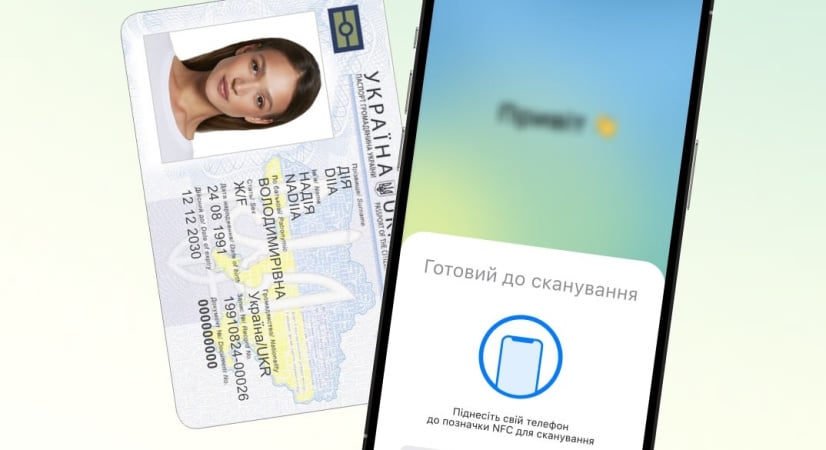
Оновлення процесу створення та використання «Дія.Підпису», ініційоване командою застосунку «Дія», має на меті підвищення рівня безпеки та надійності цифрової ідентифікації. Це нововведення є важливим кроком у забезпеченні захисту особистих даних користувачів.
Нові вимоги для створення підпису
Зімною версією «Дія.Підпису» можливість створювати цифровий підпис буде доступна лише у випадку, якщо у користувача є:
- фізичний біометричний документ,
- смартфон, що підтримує функцію NFC.
Актуальний підпис, якщо він вже активований, буде дієвим до закінчення терміну дії. В разі потреби перестворити підпис або у випадку його закінчення, користувачам доведеться дотримуватись нових вимог.
Процедура оновлення підпису
Якщо ваш смартфон не має підтримки технології NFC або у вас немає фізичного біометричного документа, скористатися оновленим сервісом не вдасться. Це нововведення спрямоване на запобігання несанкціонованому доступу та підвищення впевненості користувачів у безпеці їхніх даних.
Мета впровадження змін
Головною метою цих змін є підвищення захищеності «Дія.Підпису» від потенційних загроз. Сучасні стандарти верифікації особи, зокрема зчитування чіпа з біометричного документа, вважаються найефективнішими засобами захисту.
Це впровадження може суттєво знизити ризики шахрайства та зловживань в сфері цифрових підписів.
Підписка на новини
Також важливо зазначити, що користувачі можуть підписатися на щоденну розсилку новин, аби бути в курсі останніх змін та нововведень у сфері фінансових послуг.


